
KubeNova 项目介绍
什么是 KubeNova?
KubeNova 是一个企业级 Kubernetes 多集群管理平台,专为需要统一管理多个 Kubernetes 集群的企业和团队设计。平台以项目为核心视角,通过"项目 → 集群配额 → 工作空间"三级架构,实现了多租户资源隔离与统一管理,让复杂的 Kubernetes 运维变得简单高效。
@YanShicheng
愿景
无论是管理少量微服务,还是跨多集群编排数千容器,KubeNova 都能提供所需的可扩展性、可靠性和可观测性。
2026-01-15 @YanShicheng
代码仓库
| 仓库 | GitHub | Gitee |
|---|---|---|
| 后端代码 | yanshicheng/kube-nova | ikubeops/kube-nova |
| 前端代码 | yanshicheng/kube-nova-web | ikubeops/kube-nova-web |
| operator | yanshicheng/kube-nova-operator | ikubeops/kube-nova-operator |
Docker 镜像
| 服务模块 | Docker Hub | 阿里云镜像 |
|---|---|---|
| portal-api | ikubeops/portal-api:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/portal-api:latest |
| portal-rpc | ikubeops/portal-rpc:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/portal-rpc:latest |
| console-api | ikubeops/console-api:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/console-api:latest |
| console-rpc | ikubeops/console-rpc:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/console-rpc:latest |
| manager-api | ikubeops/manager-api:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/manager-api:latest |
| manager-rpc | ikubeops/manager-rpc:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/manager-rpc:latest |
| workload-api | ikubeops/workload-api:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/workload-api:latest |
| kube-nova-web | ikubeops/kube-nova-web:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/kube-nova-web:latest |
| kube-nova-operator | ikubeops/kube-nova-operator:latest | registry.cn-hangzhou.aliyuncs.com/kube-nova/kube-nova-operator:latest |
架构图
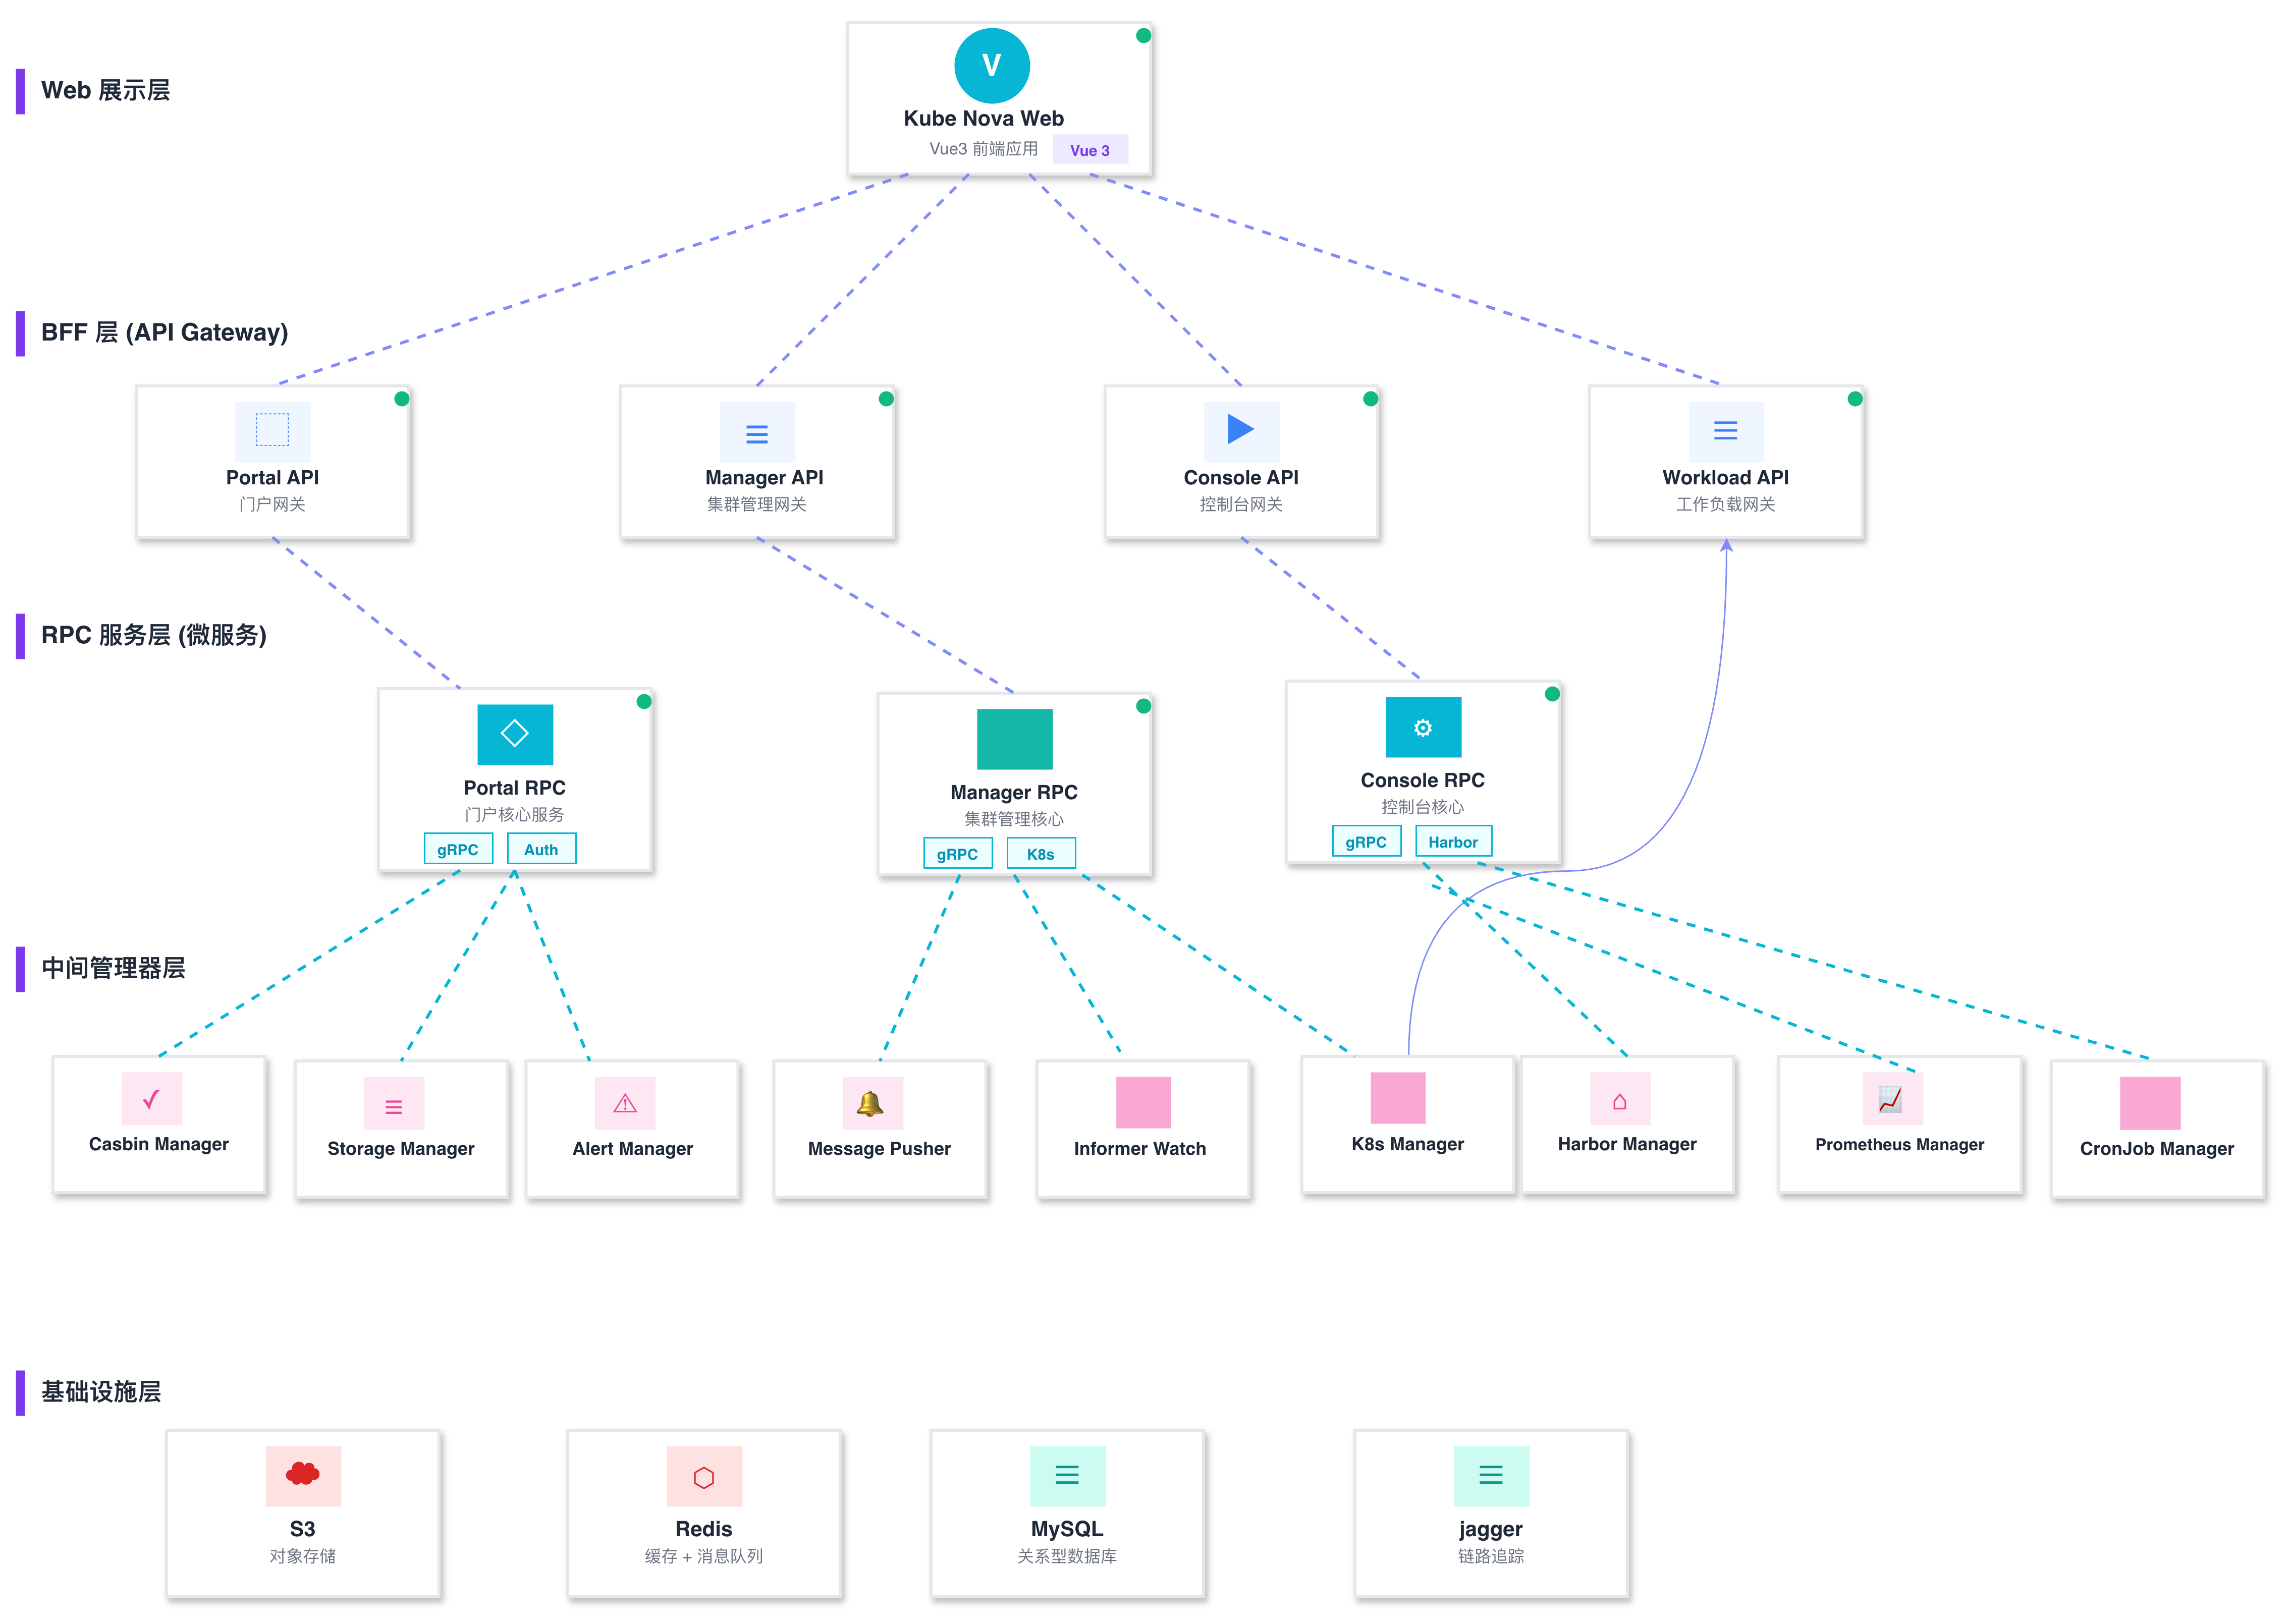
为什么选择 KubeNova?
降低 Kubernetes 使用门槛
Kubernetes 功能强大但复杂度高,对于开发和运维团队来说学习曲线陡峭。KubeNova 提供了直观的 Web 界面和简化的 API,让团队能够专注于业务开发,而非底层基础设施的复杂性。
同时平台也可以提高工作效率,pod 日志,交互式终端等可以有效帮助运维同学进行便捷的管理工作。
统一多集群管理
企业通常需要管理多个 Kubernetes 集群(开发、测试、生产环境,或跨区域部署)。KubeNova 提供单一控制平面,让您可以从一个界面管理所有集群,告别在多个 kubectl 上下文之间切换的烦恼。
企业级多租户支持
通过三级资源隔离架构和完整的 RBAC 权限体系,KubeNova 支持企业内部多个团队共享基础设施,同时确保资源隔离和安全访问控制。
生产就绪的运维能力
KubeNova 不仅仅是一个管理界面,它提供了完整的生产运维能力,包括五维监控、智能告警、灰度发布、审计日志等企业级特性。
核心理念
KubeNova 的设计遵循以下核心理念:
以项目为中心:打破传统以集群为中心的管理模式,让业务项目成为资源组织的核心单元,更贴合企业实际的组织结构和工作流程。
以应用为中心的管理:拒绝频繁切换页面,deployment,sts,daemonset,cronjob 统一管理,svc,ingress 一站式管理。
简化而非简陋:在屏蔽 Kubernetes 底层复杂性的同时,保留对容器化工作负载的精细化控制能力。平台所有资源均支持 YAML 导入,表单与 YAML 无缝转换,满足不同用户的操作习惯。
云原生优先:原生支持 Kubernetes 部署,与 Prometheus、Alertmanager、Istio 等云原生生态无缝集成。
功能特性
一、多租户与资源管理
三级资源隔离架构
KubeNova 采用"项目 → 集群配额 → 工作空间"的三级架构,为提供灵活的资源隔离方案:
项目(Project) 是最高级别的资源隔离单元,对应企业的业务线、产品或团队。每个项目可以分配专属的管理员和成员,拥有独立的资源配额和计费统计。
集群配额(Cluster Quota) 定义了项目在特定集群中可使用的资源上限,包括 CPU、内存、GPU 等计算资源,以及 Pod 数量、Service 数量等对象配额。支持资源超分配置,在保证资源安全的前提下提高集群利用率。
工作空间(Workspace) 是项目内的逻辑隔离单元,对应 Kubernetes 的 Namespace。每个工作空间可以进一步细分资源配额,并支持 LimitRange 配置,实现 Pod 和 Container 级别的资源限制。
资源超分(Overcommit)
支持 CPU、内存、GPU 的超分配置,允许为项目分配超过集群物理容量的资源配额。通过合理的超分比例配置,可以显著提高集群资源利用率,降低基础设施成本。平台提供超分收益分析功能,直观展示超分带来的资源节约和投资回报。
完整的 RBAC 权限体系
基于角色的访问控制(RBAC),实现用户、角色、权限三层架构。支持菜单权限与 API 权限的独立管控,角色可绑定多种权限组合。用户可关联多个角色,权限自动聚合。前端菜单根据角色权限动态渲染,后端接口实现请求级别的权限校验。
二、多集群管理
集群接入
支持多种集群接入方式,适应不同的安全策略和运维场景:
- Kubeconfig:直接使用 kubeconfig 文件接入,适合自建集群
- Token:使用 ServiceAccount Token 接入,适合受限环境
- 证书认证:使用客户端证书接入,适合高安全要求场景
- InCluster: 集群内部通过 sa 可直接纳管。
集群资源视图
提供集群资源的全局视图,包括节点列表、资源使用率、配额分配情况等。支持节点标签、污点、注解的管理,以及节点封锁、驱逐等运维操作。
网络与存储
自动发现集群的网络配置和命名空间列表。支持 StorageClass、PersistentVolume、PersistentVolumeClaim 的完整生命周期管理。
三、工作负载管理
全类型工作负载支持
覆盖 Kubernetes 所有工作负载类型:
- Deployment:无状态应用管理,支持滚动更新与版本回滚
- StatefulSet:有状态应用编排,提供稳定网络标识与持久化存储
- DaemonSet:节点级守护进程管理,确保集群全覆盖
- Job / CronJob:批处理任务与定时任务自动化,完整生命周期控制
- Pod:直接 Pod 操作,支持调试、临时容器注入等高级排障
应用全生命周期管理
提供启停、重启、扩缩容、滚动更新等标准操作。完整的版本历史追踪,支持一键回滚到任意历史版本。镜像批量更新功能,简化多服务同时升级的流程。
应用编排能力
环境变量注入:支持字面量、ConfigMap、Secret、字段引用等多种来源的环境变量注入。
健康检查:完整支持 Liveness、Readiness、Startup 三种探针的配置和管理。
调度策略:提供节点选择器、节点亲和性、Pod 亲和/反亲和、污点容忍、拓扑分布约束等高级调度能力。
存储卷配置:支持 EmptyDir、HostPath、ConfigMap、Secret、PVC、NFS 等多种卷类型的配置和挂载。
四、配置与网络
配置管理
ConfigMap:应用配置管理,支持使用追踪和依赖分析。
Secret:敏感数据安全管理,支持类型过滤和引用追踪。
服务发现与流量管理
Service:支持 ClusterIP、NodePort、LoadBalancer、ExternalName 等服务类型,提供 Endpoint 可视化。
Ingress:HTTP/HTTPS 路由管理,支持 TLS 证书管理和 IngressClass 配置。
五、弹性伸缩
水平 Pod 自动伸缩(HPA)
基于资源的伸缩(CPU、内存),支持自定义指标(Pods、Object、External)。可配置容器级资源指标,提供伸缩行为和稳定窗口的精细化控制。
垂直 Pod 自动伸缩(VPA)
自动资源推荐,根据历史使用情况优化资源配置。支持容器级资源策略,提供 Off、Initial、Recreate、Auto 多种更新模式。可配置资源边界,确保资源调整在安全范围内。
六、灰度发布
Flagger 集成
原生集成 Flagger,提供自动化的渐进式发布能力:
金丝雀发布:渐进式流量切换,自动化指标分析,实时监控新版本健康状况。
A/B 测试:基于 Header 的流量路由,支持特性验证和用户体验对比。
蓝绿部署:零停机发布,支持即时回滚,降低发布风险。
自动回滚:基于指标的故障检测与恢复,发现问题自动回滚到稳定版本。
Webhook 集成:支持自定义验证门禁和通知,与 CI/CD 流水线无缝对接。
七、智能告警
多渠道通知
支持 8 种主流通知渠道,满足不同团队的协作习惯:
- 钉钉:钉钉机器人 Webhook
- 企业微信:企业微信机器人
- 飞书:飞书机器人 Webhook
- 邮件:SMTP 邮件通知
- 短信:短信网关集成
- 语音电话:语音呼叫通知
- Webhook:自定义 HTTP 回调
- 站内信:平台内置消息系统
智能路由
告警分级:按严重级别(Info/Warning/Critical)配置不同通知渠道,确保关键告警及时触达。
告警分组:支持自定义告警分组,深度定制分组告警规则。
标签过滤:基于告警标签的智能匹配与路由,实现精准的告警分发。
Alertmanager 集成
与 Prometheus Alertmanager 原生集成,自动解析告警标签,关联集群、项目、工作空间。完整的告警生命周期管理(firing → resolved),发送记录全链路追踪。
WARNING
需要按照平台规则进行接入。
八、监控与可观测性
全方位监控体系
Pod 监控:资源使用率、网络流量、存储 I/O、健康状态全方位监控。
Node 监控:CPU、内存、磁盘、网络、系统指标的实时监控和历史分析。
Namespace 监控:配额使用情况、工作负载状态、资源 Top 排行。
集群监控:控制面(API Server、etcd、Scheduler、Controller Manager)健康状态和性能指标,集群资源容量规划。
Ingress 监控:入口流量、请求性能、错误率、TLS 证书状态监控。
.....
Prometheus 集成
自动配置 Prometheus 连接,支持 Basic Auth、Token、API Key 多种认证方式。PrometheusRule 告警规则管理,Probe 黑盒监控配置。
九、Pod 运维工具
日志管理
实时日志流查看,支持多容器日志聚合。历史日志查询,支持时间范围和关键字过滤。日志下载功能,便于离线分析和归档。
交互式终端
Web 终端直接连接容器,执行命令进行调试和排障。支持多容器选择,临时容器注入。
文件管理
容器文件系统浏览,支持文件和目录的查看。文件编辑、上传、下载功能,支持文件压缩和解压。
十、镜像仓库管理
Harbor 集成
支持多个 Harbor 仓库的统一管理,实现项目级权限隔离。
镜像生命周期
完整的镜像生命周期管理,包括镜像清理策略(GC)、保留策略配置、跨仓库镜像复制。
十一、审计与合规
四级审计日志
完整的操作审计体系,覆盖集群、项目、工作空间、应用四个层级。
多维度查询
支持按时间、操作者、操作类型、资源类型等多维度查询和过滤。所有操作记录支持追溯,满足企业合规要求。
十二、Istio 服务网格(规划中)
流量治理
服务网格可视化管理,提供流量路由、负载均衡、故障注入等能力。
安全策略
mTLS 加密通信,访问控制策略管理。
可观测性
分布式链路追踪,服务拓扑可视化。
技术栈
后端
| 组件 | 技术选型 |
|---|---|
| 开发语言 | Go 1.25.5+ |
| 微服务框架 | Go-Zero v1.9.4 |
| 数据库 | MySQL 8.0+ |
| 缓存 | Redis 7.0+ |
| 认证机制 | JWT(双令牌机制) |
| API 协议 | RESTful HTTP + gRPC |
前端
| 组件 | 技术选型 |
|---|---|
| 框架 | Vue 3.x |
| UI 框架 | Art Design Pro |
基础设施
| 组件 | 要求 |
|---|---|
| Kubernetes | 1.21+ |
| Prometheus | 可选,用于监控 |
| Alertmanager | 可选,用于告警 |
| Harbor | 可选,用于镜像管理 |
| Istio | 可选,用于服务网格 |